DeviceLock8.2の新機能

Windows10 Creators Update(Version 1703)に対応 New!!

Windows10 Creators Update(32ビット/64ビット版)に対応しました。

macOS 10.12 Sierra に対応 New!!

※ MacOS対応の詳細はこちら

DeviceLock Enterprise Serverでの集中管理機能 New!!

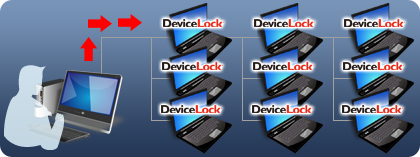
これまでのDeviceLockは、管理サーバーが不要で手軽に導入できることが特長でしたが、バージョン8.2より、大規模ユーザーなどにご要望の多かった「管理サーバーによるクライアントポリシー管理」が可能になりました。
これによりシステム管理者は、管理PCからいつでも任意のクライアントに対してDeviceLockポリシーを配布・即時適用することが可能になりました。(DeviceLock Enterprise ServerからのPUSH型)
また、クライアントPC側からDeviceLockポリシーを自動的に転送・適用することも可能となり、クライアントPCの稼働状態を気にする必要がなくなりました。(クライアントPCからのPULL型)

PUSH型のポリシー適用パターン

  1. DeviceLockポリシー(DeviceLock Service設定ファイル)を事前に用意
  2. DeviceLock管理コンソールの操作で、クライアントに対し、DeviceLockポリシーをPUSH適用 ⇒ クライアントでポリシーを即時適用

PULL型のポリシー適用パターン

  1. DeviceLockポリシー(DeviceLock Service設定ファイル)を事前に用意
  2. クライアントのWindows起動時、または1時間おきにDeviceLockポリシーを要求
  3. DeviceLock Enterprise ServerからクライアントにDeviceLockポリシーを転送 ⇒ クライアントでポリシーを適用

関係チャートレポート出力 New!!

組織全体の人々の交流を分析し、通信頻度や経路に基づいて、視覚的なつながりを作成するインタラクティブなレポート出力が可能になりました。

Syslogを介したアラート発信 New!!

Syslogを介したアラート発信に対応しました。また、監査ログイベントの転送先としてSyslogレシーバーを指定できるようになりました。
DeviceLock機能一覧

ラインナップ&オプション別 機能一覧

B:Base、N:NetworkLock、C:ContentLock、S:Suite  

機能 B N C S 備考
Serviceオプション DeviceLock管理者 ○ - - ○    
キーロガー対応 ○ - - ○    
USB/FireWireブロックメッセージ ○ - - ○    
期限切れメッセージ ○ - - ○    
コンテンツ認識読込みブロックメッセージ ○ - - ○    
コンテンツ認識書込みブロックメッセージ ○ - - ○    
プロトコルブロックメッセージ - ○ - ○    
BasicIPFirewallブロックメッセージ - ○ - ○    
デバイス読込みブロックメッセージ ○ - - ○    
デバイス書込みブロックメッセージ ○ - - ○    
コンテンツベリファイメッセージ ○ - - ○    
トレイアイコンの表示 ○ - - ○    
デバイス制御 (アクセス制御) BlackBerry ○ - - ○    
(アクセス制御) Bluetooth ○ - - ○    
(アクセス制御) FireWireポート ○ - - ○    
(アクセス制御) iPhone ○ - - ○    
(アクセス制御) MTP ○ - - ○    
(アクセス制御) Palm ○ - - ○    
(アクセス制御) USBポート ○ - - ○    
(アクセス制御) WiFi ○ - - ○    
(アクセス制御) Windows Mobile ○ - - ○    
(アクセス制御) クリップボード ○ - - ○    
(アクセス制御) シリアルポート ○ - - ○    
(アクセス制御) ターミナルサービスデバイス ○ - - ○    
(アクセス制御) テープ ○ - - ○    
(アクセス制御) ハードディスク ○ - - ○    
(アクセス制御) パラレルポート ○ - - ○    
(アクセス制御) フロッピー ○ - - ○    
(アクセス制御) プリンター ○ - - ○    
(アクセス制御) 光学ドライブ ○ - - ○    
(アクセス制御) 着脱可能デバイス ○ - - ○    
(アクセス制御) 赤外線ポート ○ - - ○    
ファイルタイプ検知による制御 ○ - - ○    
キーワード検知による制御 - - ○ ○    
パターン検知による制御 - - ○ ○    
ドキュメントのプロパティ検知による制御 - - ○ ○    
OracleIRM条件による制御 - - ○ ○    
デバイス個体認識 (USBデバイス) ○ - - ○    
デバイス個体認識 (USBデバイス) 一時許可 ○ - - ○    
メディア個体認識 (CD/DVD) ○ - - ○    
暗号化製品との連携による制御 ○ - - ○    
プロトコル制御 (アクセス制御) FileSharing - ○ - ○    
(アクセス制御) FTP - ○ - ○    
(アクセス制御) HTTP - ○ - ○    
(アクセス制御) IBM Notes - ○ - ○    
(アクセス制御) ICQ/AOL Messenger - ○ - ○    
(アクセス制御) IRC - ○ - ○    
(アクセス制御) Jabber - ○ - ○    
(アクセス制御) Mail.ru Agent - ○ - ○    
(アクセス制御) MAPI - ○ - ○    
(アクセス制御) Skype - ○ - ○    
(アクセス制御) SMB - ○ - ○    
(アクセス制御) SMTP - ○ - ○    
(アクセス制御) SocialNetworks - ○ - ○    
(アクセス制御) Telnet - ○ - ○    
(アクセス制御) Torrent - ○ - ○    
(アクセス制御) WebMail - ○ - ○    
(アクセス制御) WhatsApp Web - ○ - ○    
(アクセス制御) YahooMessenger - ○ - ○    
ファイルタイプ検知による制御 - ○ - ○    
キーワード検知による制御 - - ○ ○    
パターン検知による制御 - - ○ ○    
ドキュメントのプロパティ検知による制御 - - ○ ○    
OracleIRM条件による制御 - - ○ ○    
プロトコル個別認識 - ○ - ○    
IP Firewall - ○ - ○    
ログ取得、アラート発信 BlackBerry ○ - - ○    
Bluetooth ○ - - ○    
FireWireポート ○ - - ○    
iPhone ○ - - ○    
MTP ○ - - ○    
Palm ○ - - ○    
USBポート ○ - - ○    
WiFi ○ - - ○    
Windows Mobile ○ - - ○    
クリップボード ○ - - ○    
シリアルポート ○ - - ○    
ターミナルサービスデバイス ○ - - ○    
テープ ○ - - ○    
ハードディスク ○ - - ○    
パラレルポート ○ - - ○    
フロッピー ○ - - ○    
プリンター ○ - - ○    
光学ドライブ ○ - - ○    
着脱可能デバイス ○ - - ○    
赤外線ポート ○ - - ○    
FileSharing - ○ - ○    
FTP - ○ - ○    
HTTP - ○ - ○    
IBM Notes - ○ - ○    
ICQ/AOL Messenger - ○ - ○    
IRC - ○ - ○    
Jabber - ○ - ○    
Mail.ru Agent - ○ - ○    
MAPI - ○ - ○    
Skype - ○ - ○    
SMB - ○ - ○    
SMTP - ○ - ○    
SocialNetworks - ○ - ○    
Telnet - ○ - ○    
Torrent - ○ - ○    
WebMail - ○ - ○    
WhatsApp Web - ○ - ○    
YahooMessenger - ○ - ○    
制御方式 コンピューター指定による制御 ○ - - ○    
オンライン/オフライン判定による制御変更 ○ - - ○    
ローカルユーザー/グループ指定による制御 ○ - - ○    
ドメインユーザー/グループ指定による制御 ○ - - ○    
運用管理 スタンドアロン環境での運用 ○ - - ○    
ワークグループ環境での運用 ○ - - ○    
ドメイン環境での運用 ○ - - ○    
Active Directoryとの連携 ○ - - ○    
ログの集中管理 ○ - - ○    
仮想環境 VMware Horizon View ○ - - ○ VDI
Citrix XenDesktop ○ - - ○ VDI
VPCC ○ - - ○ VDI
Microsoft RDP8 RemoteFX ○ - - ○ VDI、SBC
Citrix XenApp ○ - - ○ SBC

アクセス管理機能

クライアント管理&デバイス管理

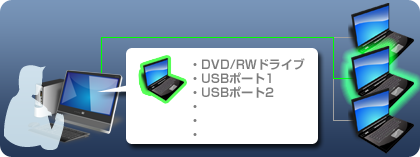
DeviceLockの管理画面からネットワーク内のクライアントマシンを選択すると、対象マシンに接続されているすべてのデバイスが自動で検出されます。システム管理者は、制御したいデバイスを選択するだけですぐにアクセス許可の設定ができます。

アクセス可能なユーザ、曜日、時間などを、デバイスタイプやユーザグループごとに簡単な操作で設定できます。

制御可能なデバイス

I/Oポート USB、FireWire、赤外線、シリアル、パラレル
デバイス フロッピー、CD-ROM、DVD、BD、リムーバブルストレージ(Flashドライブ、メモリーカード、PCカードなど)、HDD、テープ、MO、WiFiアダプター、Bluetoothアダプター、Windowsモバイル、Palm OS、iPhone、iPod、iPad、BlackBerry、プリンター(ローカル、ネットワーク、仮想)、モデム、スキャナー、カメラ、ターミナルサービス(MSRDP、VMwarePCoIP/View、CitrixICA/XenServer/XenDesktop/App)、MTP
クリップボード ・アプリケーション間のコピー&ペースト操作
・データ形式別の操作(ファイル、テキスト、画像、音声、未識別のデータ)
・スクリーンショット操作(PrintScreen およびサードパーティアプリケーション)
ネットワーク メール MAPI (Microsoft Exchange)、 SMTP/SMTPS、Gmail、OWA(OutLook WebApp)、IBM Notes、WhatsApp Web、その他
SNS Facebook (+API)、Twitter、Google+、LinkedIn、Tumblr、MySpace、Disqus、その他
IM Skype、ICQ/AOL、Windows Live Messenger、Yahoo! Messenger、IRC、Jabber、その他
クラウド Google Drive、Dropbox、OneDrive、Amazon S3、Box.com、iCloud、Cloud Mail.ru、その他
IP HTTP/HTTPS、FTP/FTPS、Telnet
その他 SMBディスク共有、Torrent

ホワイトリスト機能

全てのデバイスにアクセス制御を施した場合でも、ある特定のデバイスに対してアクセス許可を設定することができ、さらに同じデバイスの中でもユーザごとにアクセス許可/禁止/読み取り専用を設定できます。たとえば、企業側が社員に配布したUSBメモリを「アクセスを許可するUSBデバイス」としたり、配布しているCD-Rのアクセスを技術部の社員だけに許可することができます。

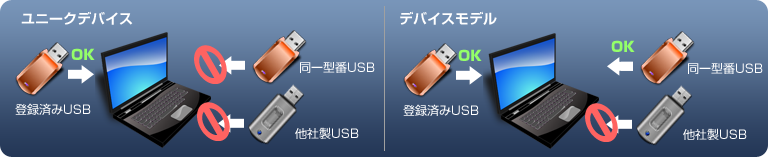
アクセスを許可するデバイスは、ベンダID、プロダクトID、シリアルNo.で識別できますので、特定のデバイスのみを許可したり、メーカーによるセキュリティ対策が施された製品のみを許可することもできます。

  • ユニークデバイス:シリアルNo.までを識別し、登録した製品のみの利用を許可します。
  • デバイスモデル:プロダクトIDまでを識別し、登録した製品と同一メーカ・同一型番の製品の利用を許可します。

コンテンツ認識ルール

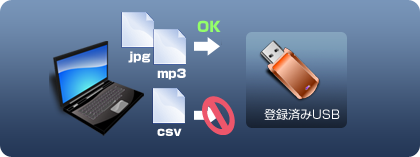
ファイルタイプを選択してアクセス許可や拒否を指定できます。これにより、デバイスのアクセス許可設定に関わらず、特定のファイルタイプの持ち出しを禁止したり、シャドウイング(ファイルが持ち出された場合に、複製を保存する機能)の設定をおこなうことができます。

4000種類以上のファイルタイプに対応し、拡張子に依らないファイル認識をおこなっていますので、ファイルの偽装による持ち出しも見逃しません。

DeviceLockセキュリティ

DeviceLockセキュリティを設定することにより、ローカル権限が与えられているクライアントPCであっても、DeviceLockの設定内容の変更や停止を阻止することができます。

オンライン・オフラインポリシー

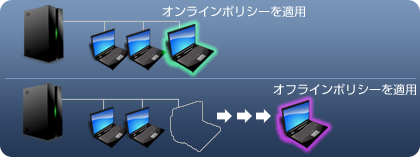
同じユーザーまたはグループのオンラインとオフラインで、異なるセキュリティポリシーを定義することができます。

オンラインポリシー:社内ネットワークや指定されたDeviceLock Enterprise Server、Active Directoryドメインに接続された時に適用されるポリシー

オフラインポリシー:社内ネットワークや指定されたDeviceLock Enterprise Server、Active Directoryドメインから切り離された時に適用されるポリシー

監査ログ/シャドウイング機能/アラート機能

監査ログ機能

デバイスへのアクセスの記録を監視することで、情報流出の危険がないかをチェックすることができます。クライアントPCのアクセス履歴を監査ログに表示、ログ項目には、日時、デバイスタイプ、アクション、ファイル名、情報、ユーザー、PIDなどが含まれ、DeviceLockによって許可、もしくはブロックされたアクセス行為を詳細に把握することができます。

ログ取得情報

項目 概要
タイプ 取得したログの種類。成功(許可された行為)、失敗(禁止された行為)で表示
日時 イベントが取得された日時。取得されたログの操作が行われた日時
デバイスタイプ イベントに関連するデバイスタイプ。取得されたログの操作が行われたデバイスタイプ
アクション イベントに関連するユーザの動作タイプ。取得されたログでユーザが行った行動。
名前(監査ログのみ表示) 取得されたログの操作で扱われたファイル名やデバイス名
ファイル名(シャドウログのみ表示) 取得されたログの操作で扱われたファイル名
情報(監査ログのみ表示) その他、該当ログに関する固有の情報(取得されたログによっては、ユーザの操作内容や、扱ったファイル名・デバイス名が表示される場合もあります)
ファイルサイズ(シャドウログのみ表示) ミラーリングされたデータの容量
ユーザー イベントに関連するユーザ。取得されたログの操作を行ったユーザ

ログビューア

クリックすると拡大します。

シャドウイング機能

クライアントマシン上で外部ストレージデバイスにコピーして持ち出されたデータや、プリンタへ出力された印刷イメージを、ミラーリングして保存する機能です。管理者はビューアを使用してミラーリングされたデータや印刷イメージを参照することができます。これによって、万が一不正操作がおこなわれた際に「何が持ち出されたのか」を明らかにすることができます。

※オプションコンポーネント「DeviceLock Enterprise Server」を利用すれば監査ログとシャドウデータを一元管理することができます。

ログを各クライアントPCに保存する場合

ログをDeviceLockEnterPriseServerで一元管理する場合

ログビューア

クリックすると拡大します。

【特集】紙媒体からの情報漏えい対策を強化。印刷イメージを記録するシャドウイング機能

シャドウィング機能

アラート機能

イベント発生時にSMTP/SNMP/Syslogを利用してリアルタイムにアラートメールを送信できます。
悪意のある操作、イレギュラーな処理がされた際に即座に管理者が状況を把握することができます。

二種類のアラートを設定できます。

  • 管理に関するもの
    Service 設定の変更、DeviceLock エージェントの切断、DeviceLock 管理者リストの変更、ユーザによるポリシー変更の検知など
  • デバイス/プロトコルの特定のアラート
    管理者は監査ルールと同じ方法でアラートを設定することができます。
    登録されていないUSBメモリが接続された際、特定のUSBメモリに書出しを行った際などにアラートメールを送信することができます。

導入・運用支援機能

DeviceLock Enterprise Server

管理サーバーによるクライアントポリシー管理が可能です。
システム管理者は、管理PCからいつでも任意のクライアントに対してDeviceLockポリシーを配布・即時適用することが可能です。(DeviceLock Enterprise ServerからのPUSH型)
また、クライアントPC側からDeviceLockポリシーを自動的に転送・適用することも可能となり、クライアントPCの稼働状態を気にする必要がありません。(クライアントPCからのPULL型)

DeviceLock Enterprise Manager

DeviceLock Enterprise Managerを使用したリモートインストールではDeviceLockをネットワーク上のすべてのコンピューターにプッシュインストールすることができます。導入期間を短縮することで、管理コストの削減とスピーディーなセキュリティ強化を実現できます。

多彩なインストール方法

管理対象となるクライアントPCへの DeviceLock Serviceのインストール方法が複数用意されておりますので、 企業の規模やネットワーク環境に応じて使い分けることが可能です。

  • リモートインストール:
    • DeviceLock 管理コンソール、DeviceLock Enterprise Managerを使用
    • MSIインストールパッケージとグループポリシーを用いて、Active Directoryドメインにデプロイすることが可能
    • Microsoft Systems Management Server(SMS)を使用
  • 無人インストール:
    • バッチファイルからセットアップ

Active Directory連携機能

DeviceLockはActiveDirectoryのグループポリシーで管理ができます。DeviceLockをActiveDirectoryで一元的に管理することで、アクセス許可の管理、ソフトウェアの配布は大規模ネットワーク上でさらに容易になり、システム管理者の負荷を大幅に軽減することができます。

Web Console

任意のインターネットブラウザでデバイスが管理できる「Web Console」が利用可能になりました。遠隔地のDeviceLock Service、DeviceLock Enterprise Serverの管理や設定変更をブラウザ経由でおこなうことができます。

DeviceLock Enterprise Serverとは

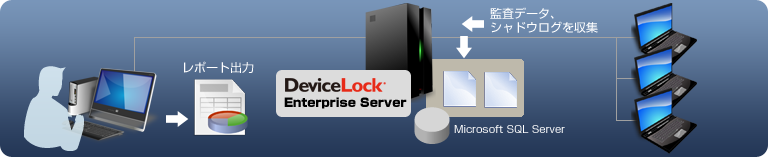
監査ログとシャドウデータの収集、管理を一元管理し、レポート出力するためのオプションコンポーネントです。データの保存にはMicrosoft SQL Server を利用します。また、リモートPCのDeviceLockの状態やポリシーの整合性を確認するためのリアルタイムモニタリング機能も提供します。

DeviceLock Enterprise Serverに保存された監査/シャドウログに基づいたレポートを作成します。レポートは電子メールで自動的に送信できます。以下の内容がレポートに含まれます。

  • 監査ログレポート
    • チャネル別の許可・拒否アクセス要求
    • アクセス要求許可vs拒否
    • デバイスタイプ別の読込み・書込みアクセス要求
    • 最もアクティブなコンピューター
    • 最もアクティブなプロセス
    • 最もアクティブなユーザー
    • 最も挿入されたUSB & FireWireデバイス
    • 最も使用されたUSBデバイス
    • DeviceLock Service のバージョン
    • DeviceLock Service のバージョンとコンピューター
    • 最も使用されたプリンター
    • 拡張子別の最もコピーされたファイル
    • 最も印刷されたドキュメント
  • シャドウログレポート
    • チャネル別のコピーされたファイル
    • 最もアクティブなコンピューター
    • 最もアクティブなプロセス
    • 最もアクティブなユーザー
    • 最もコピーされたファイル
    • 拡張子別の最もコピーされたファイル
    • 最も印刷されたドキュメント

DeviceLock Enterprise Serverによる集中管理

管理サーバーによるクライアントポリシー管理が可能です。
システム管理者は、管理PCからいつでも任意のクライアントに対してDeviceLockポリシーを配布・即時適用することが可能です。(DeviceLock Enterprise ServerからのPUSH型)
また、クライアントPC側からDeviceLockポリシーを自動的に転送・適用することも可能となり、クライアントPCの稼働状態を気にする必要がありません。(クライアントPCからのPULL型)

PUSH型のポリシー適用パターン

  1. DeviceLockポリシー(DeviceLock Service設定ファイル)を事前に用意
  2. DeviceLock管理コンソールの操作で、クライアントに対し、DeviceLockポリシーをPUSH適用 ⇒ クライアントでポリシーを即時適用

PULL型のポリシー適用パターン

  1. DeviceLockポリシー(DeviceLock Service設定ファイル)を事前に用意
  2. クライアントのWindows起動時、または1時間おきにDeviceLockポリシーを要求
  3. DeviceLock Enterprise ServerからクライアントにDeviceLockポリシーを転送 ⇒ クライアントでポリシーを適用

オプションコンポーネント

NetworkLock

ネットワークを介して送受信される電子メール、Webアクセス、暗号化されたHTTPセッション(Gmail、Yahoo! Mail、Windows Live Mail、Facebook、Twitterなどのウェブメールやソーシャルネットワークアプリケーションを含む)、インスタントメッセンジャー、その他HTTPベースのアプリケーション、FTPやFTP-SSLプロトコルのファイル転送を制御します。

NetworkLockの詳細はこちら

ContentLock

数値条件や適合した基準やキーワードの組み合わせといった正規表現を使ったルールの作成ができるようになります。作成したルールでデータをフィルタリングすることによって、個人情報や情報資産などの不正持ち出しによる情報漏えいを防止することができます。

ContentLockの詳細はこちら